Zaobilazenje Captche
Postoji nekoliko pristupa pri pokušajima da se zaobiđe CAPTCHA:
- iskorištavanje bugova koji dopuštaju napadaču da posve zaobiđe CAPTCHA test,
- poboljšanje softvera za prepoznavanje znakova ili
- korištenje jeftine radne snage za prolaženje testova
- sirova sila - višestruki uzastopni napadi
Nesigurna implementacija
Kao i svaki drugi sigurnosni sustav, greške u dizajnu mogu spriječiti postizanje teoretske sigurnosti u praksi. Mnoge implementacije CAPTCHA-e, posebno one koje nisu pregledali sigurnosni eksperti, ranjive su na napade.
Neki se CAPTCHA zaštitni sustavi mogu zaobići i bez uporabe OCR-a, jednostavno uz pomoć ponovne uporabe session ID-a poznate CAPTCHA slike.
Pravilno dizajnirana CAPTCHA ne dozvoljava višestrike pokušaje prolaska testa. Ovo sprječava ponovno korištenje ispravnih testova i pogađanje iz više pokušaja nakon neprolaska na testu.. Druge CAPTCHA implementacije koriste hash (kao što je MD5 hash) rješenja kao ključ koji se šalje klijentu da validira CAPTCHA-u. Ponekad je CAPTCHA tako mali, da se njgov harh kod može probiti.
Nadalje, hash može pomoći u pokušaju probijanja temeljam OCR-a. Sigurnija schema bi bila ona sa korištenjem HMAC-a.
Na kraju, neke implementacije CAPTCHA-e koriste konačni (mali) broj slika. S vremenom, kada napadač prikupi dovoljno slika, CAPTCHA se može probiti jednostavnom usporedbom hash-a CAPTCHA-e sa hashom nekom od pohranjenih slika.
Računalno prepoznavanje znakova
Do sada je prevedeno niz istraživanja s ciljem probijanja vizualnog CAPTCHA testa, a neki od njih su bili uspješni. Programi koji su razbijali CAPTCHA se temelje na ovim funkcionalnostima:
- Redukcija šuma - odstranjivanje pozadinskog šuma
- Segmentacija (procesiranje slika) - podjela slike na regije od kojih svaka sadrži po jedan znak
- Klasifikacija: identificiranje znakova u svakom dijelu slike
Koraci 1 i 3 su lak zadatak za računala. Jedini korak gdje je čovjek i dana jači od računala je segmentacija.
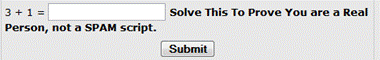 JEDNOSTAVNA CAPTCHA MATEMATIKA
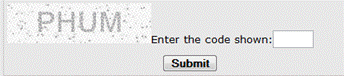 SUBKISMENT CAPTCHA
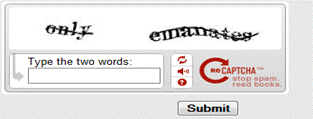 RECAPTCHA